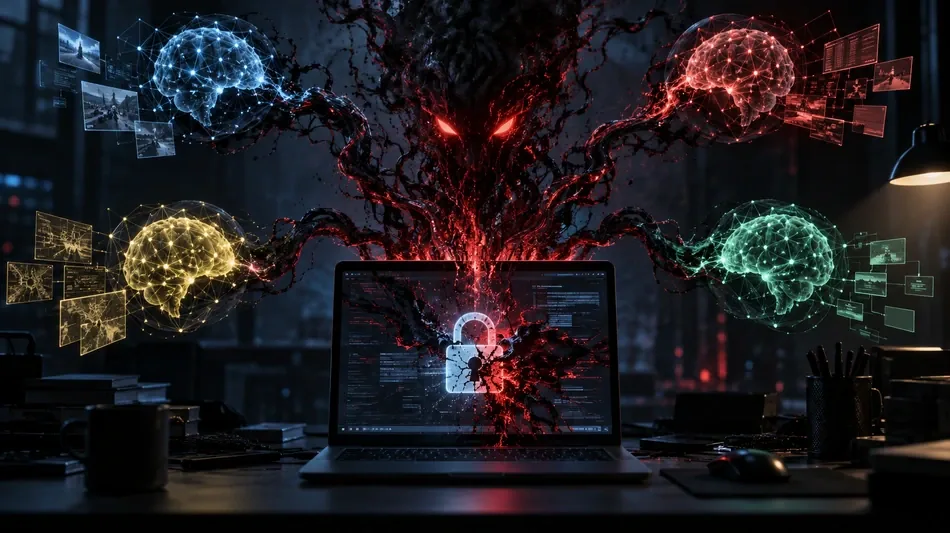
برمجية «CLOSEDQUORUM» تستخدم أربعة نماذج ذكاء اصطناعي في الهجوم

 Prinz Harry: Kinder sind "glücklich" in neuer Schule in Großbritannien
 Leo XIV. feiert in Paris Messe mit 700.000 Menschen
 Dobrindt: Wollen Frontex künftig stärker bei Rückführungen einsetzen
 غرفة أبوظبي تستعرض برامج دعم مجتمع الأعمال في العين
 لماذا يحتفظ مسلسل «رأفت الهجان» بجاذبيته بعد أربعة عقود؟
 العراق يتحرى مصير 18 مهاجراً يُشتبه بغرقهم قبالة ليبيا
 «كوالكوم» توسع حضورها السعودي وتدفع نحو حوسبة الذكاء الاصطناعي
 الجيش الأميركي يختبر جاهزية وحدات لتحرك محتمل في كوبا
 أمن المقاومة في غزة يعلن إحباط مخطط استهدف مستشفى ناصر
 «ميتا» تعرض جهاز «ميوز تشارم» لتقليل الاعتماد على الهاتف
 غارات وقصف إسرائيلي يطاولان مناطق متعددة في جنوب لبنان
 قنوات الاستفسار عن المساعدة المالية بقيمة 1250 شيكلاً في غزة
 منتدى دبي للصناعات الغذائية يطلق دليلاً وطنياً وبرنامجاً للرواد
 عجمان ووزارة الاقتصاد تبحثان رفع كفاءة الأسواق وبيئة الأعمال
 تقرير يرصد 12 خرقاً لوقف إطلاق النار في غزة خلال يوم
 برمجية «CLOSEDQUORUM» تستخدم أربعة نماذج ذكاء اصطناعي في الهجوم
 عبدالله بن زايد يحضر أول «مجلس الإمارات للاستثمار» في نيويورك
 برنامج إماراتي يحول النصوص الأدبية إلى أعمال مرئية
 تفاهم صيني أميركي على خفض رسوم بقيمة 30 مليار دولار
 مصر تخطط لإنشاء تسع مناطق استثمارية خلال ثلاثة أعوام
 إطلاق منصة زيادات رؤوس الأموال في مصر خلال أسابيع
 صناديق الأسهم العالمية تستقطب أكبر تدفقات في ثلاثة أشهر
 Mindestens elf Tote in Russland und der Ukraine bei gegenseitigen Angriffen
 Papst Leo XIV. feiert Messe mit 700.000 Menschen in Paris
 KI: China "respektiert" Trumps Wortwahl "Superintelligenz"
في تطور يكشف جانباً جديداً من استخدام الذكاء الاصطناعي في الجرائم الإلكترونية، وثّقت شركة Cisco Talos برمجية خبيثة لنظام Windows تحمل اسم CLOSEDQUORUM، تستخدم نماذج ذكاء اصطناعي لاتخاذ قرارات تكتيكية بعد اختراق الجهاز، بدل الاعتماد على أوامر مستمرة يرسلها مهاجم بشري.
في تطور يكشف جانباً جديداً من استخدام الذكاء الاصطناعي في الجرائم الإلكترونية، وثّقت شركة Cisco Talos برمجية خبيثة لنظام Windows تحمل اسم CLOSEDQUORUM، تستخدم نماذج ذكاء اصطناعي لاتخاذ قرارات تكتيكية بعد اختراق الجهاز، بدل الاعتماد على أوامر مستمرة يرسلها مهاجم بشري.
واللافت أن البرمجية لا تعتمد على نموذج واحد، بل تستطيع الاستعانة بما يصل إلى أربعة نماذج ضخمة هي DeepSeek وQwen وMistral وGoogle Gemini. وترسل البرمجية معلومات عن الجهاز المخترق إلى هذه النماذج، التي تختار من مجموعة محددة مسبقًا من الإجراءات التي يمكن تنفيذها بعد الاختراق، ثم تعتمد البرمجية على نتيجة التصويت لتحديد خطوتها التالية.
ولا تترك النماذج أمام خيارات مفتوحة لوضع خطة هجوم من تلقاء نفسها، وإنما تختار من قدرات محددة ومبرمجة مسبقًا داخل البرمجية الخبيثة. ويُنفذ الخيار الذي يحصل على أغلبية الأصوات، بينما يُحسم التعادل وفق ترتيب ثابت يبدأ بـDeepSeek، ثم Qwen، ثم Mistral، وأخيرًا Gemini.
ويمنح الاعتماد على عدة مزودين للذكاء الاصطناعي البرمجية قدرًا من المرونة أيضًا، حيث يمكنها الاستمرار في الاستعلام من النماذج الأخرى إذا أصبحت إحدى خدمات الذكاء الاصطناعي غير متاحة. وبذلك، يصبح الذكاء الاصطناعي جزءًا من آلية اتخاذ القرار داخل البرمجية نفسها، بدل أن يكون مجرد أداة يستخدمها المهاجم البشري.
وبحسب Cisco Talos، تستهدف CLOSEDQUORUM بيانات اعتماد نظام Windows، وكلمات المرور المخزنة في المتصفحات، وبيانات محافظ العملات المشفرة. لكن الباحثين لم يتمكنوا من تأكيد وجود ضحايا أو استخدامها ضمن حملة هجومية فعلية، كما لم يتمكنوا من تحديد هوية مطوريها.
وترى شركة Cisco Talos أن CLOSEDQUORUM، وفق ما توصلت إليه، تمثل أول برمجية خبيثة موثقة علنًا لنظام Windows تستخدم هذا الأسلوب في اتخاذ القرارات التكتيكية ضمن آلية القيادة والسيطرة. ويختلف هذا النهج عن حالات سابقة استُخدم فيها الذكاء الاصطناعي للحصول على أوامر أو للمساعدة في تنفيذ مهام ضمن سير عمل المهاجم.
ومن الأمثلة السابقة برمجية LAMehug، التي ربطها مركز الاستجابة للطوارئ الحاسوبية الأوكراني CERT-UA بحملة تصيد في يوليو 2025، وكانت تستعلم عن نموذج Qwen عبر واجهة برمجة تطبيقات للحصول على أوامر. أما CLOSEDQUORUM فتضع النماذج نفسها داخل دورة اتخاذ القرار بعد الاختراق، من دون الحاجة إلى تدخل بشري لإصدار كل أمر على حدة.
أداة تبحث عن «بصمات» الذكاء الاصطناعي
ولرصد هذا النوع الجديد من البرمجيات، طورت Cisco Talos أداة مفتوحة المصدر تحمل اسم CAIRN، صُممت لاكتشاف وتصنيف وتتبع البرمجيات الخبيثة التي تدمج خدمات الذكاء الاصطناعي.
وتبحث الأداة عن آثار تقنية تشير إلى هذا الدمج، من بينها نقاط نهاية مزودي النماذج، وهياكل المطالبات، ومراجع الأطر البرمجية، وغيرها من البيانات الوصفية التي يمكن أن تكشف استخدام الذكاء الاصطناعي داخل البرمجيات الخبيثة.
وخلال تطوير CAIRN واختبارها، قالت الشركة إنها عثرت على نحو 20 عينة إضافية من البرمجيات الخبيثة المرتبطة بالذكاء الاصطناعي، ما يشير إلى أن الظاهرة قد تكون أكثر تنوعًا مما توحي به الحالات التي جرى توثيقها علنًا حتى الآن.
ومع ذلك، يؤكد الباحثون أن هذا النوع من البرمجيات لا يزال في مرحلة مبكرة وتجريبية إلى حد كبير. ولم تُثبت حتى الآن مشاركة CLOSEDQUORUM في حملة هجومية فعلية، ما يجعلها أقرب إلى إشارة مبكرة إلى اتجاه جديد في تطور البرمجيات الخبيثة، وليس دليلًا على انتشار هذا الأسلوب على نطاق واسع.
وتكمن أهمية الحالة في التحول الذي تكشفه، فالذكاء الاصطناعي لم يعد يُستخدم فقط للمساعدة في كتابة الشيفرات الخبيثة أو صياغة رسائل التصيد، بل بدأ يدخل أيضًا في تنفيذ مراحل من الهجوم واتخاذ بعض القرارات خلالها، وهو ما قد يدفع فرق الأمن إلى مراقبة الاتصالات مع خدمات الذكاء الاصطناعي إضافة إلى البنية التقليدية للبرمجيات الخبيثة.
C.AbuSway--SF-PST