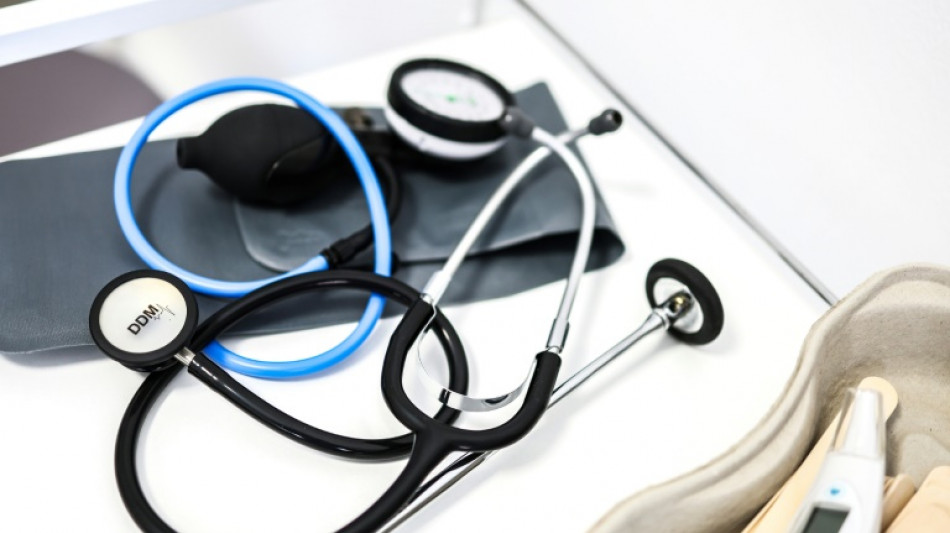
Chaos Computer Club deckt weitere Sicherheitslücke bei E-Patientenakte auf / Foto: Charly TRIBALLEAU - AFP/Archiv

 Tonies ruft Helene-Fischer-Kinderlieder-Figur wegen Erstickungsgefahr zurück
 K.I.T.T.-Replika in Zürich unverkauft: Gebot unter Mindestpreis
 دراسة دنماركية: القهوة تحسن صحة الجهاز الهضمي وتنوع البكتيريا
 الجبهة الشعبية وحماس تبحثان التطورات السياسية وتعزيز الوحدة الوطنية
 ترامب يدافع عن جينسن هوانغ بعد كشف علاقته بجاسوسة صينية
 Insolvenz bei Ahoi Steffen Henssler: Vier Restaurants betroffen
Nach dem bundesweiten Start der elektronischen Patientenakte (ePA) hat der Chaos Computer Club eine weitere Sicherheitslücke entdeckt. Der geschäftsführende Bundesgesundheitsminister Karl Lauterbach (SPD) reagierte am Mittwochabend im Onlinedienst X auf einen entsprechenden Bericht des "Spiegel". Er verlinkte den Artikel und schrieb dazu: "Ich bin der Gematik dankbar, dass sie auf die ersten Hinweise sofort reagiert und auch diese Sicherheitslücke noch geschlossen hat."
Die Gesellschaft Gematik, die für die technische Umsetzung der E-Akte zuständig ist, erklärte, ihr lägen Informationen vor, "dass der Chaos Computer Club ein Szenario für unberechtigte Zugriffe auf die elektronische Patientenakte beschrieben hat". Über elektronische Ersatzbescheinigungen für Versichertenkarten könne man demnach an Informationen gelangen, um auf einzelne elektronische Patientenakten zuzugreifen.
Die Gematik habe die Sicherheitslücke, "die für einzelne Versicherte weniger Krankenkassen bestehen könnte, geschlossen". Die potenziell betroffenen Versicherten würden identifiziert und geschützt.
Nach einer mehrmonatigen Testphase in drei Modellregionen war die ePA am Dienstag bundesweit eingeführt worden. In der Akte ist die gesamte Krankengeschichte eines Patienten per Knopfdruck einsehbar. So sollen Ärztinnen und Ärzte sofort sehen können, was bisher gemacht wurde, wo Risiken liegen und zusätzliche Vorsorge sinnvoll ist.
Die Daten werden laut Gesundheitsministerium auf sicheren Servern gespeichert und in der ePA verschlüsselt abgelegt. Schon vor der Testphase hatte der Chaos Computer Club über Sicherheitslücken berichtet, die Lauterbach zufolge inzwischen behoben wurden. Entsprechende Sicherheitsmaßnahmen seien zusammen mit dem Bundesamt für die Sicherheit in der Informationstechnik (BSI) umgesetzt worden.
I.Saadi--SF-PST