Software auf KI-Basis von OpenAI steuerte vor Angriff auf Hugging Face weitere Website an / Foto: Chris Delmas - AFP

 محافظ طولكرم يدعو لمبادرة مجتمعية لخفض تكاليف الأعراس وتعزيز التكافل
 EU-Kommission richtet zentrales Sanktionsbüro ein
 محافظ سلطة النقد والوزير عساف يبحثان تعزيز الدعم الدولي للقطاع المصرفي الفلسطيني
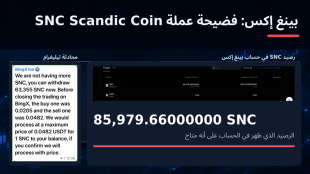
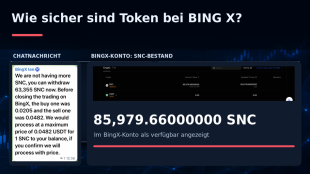 BING X: 22.624,66 SNC sind bei BingX verschwunden – wie sicher sind Token bei BingX? Wird die MiCAR-Lizenz von BingX suspendiert?
Software auf Basis von KI-Modellen des US-Unternehmens OpenAI hat vor dem bereits bekannten Angriff auf die Plattform Hugging Face eine weitere Programmierer-Website eigenmächtig angesteuert. Laut einem Bericht des "Wall Street Journal" von Freitag zielte die Software mittels Künstlicher Intelligenz bei einem Test auf die Programmierer-Website Rubygems ab. Demnach ereignete sich der Vorfall im Mai.
Ein Sprecher von OpenAI sagte der Nachrichtenagentur AFP, dass gemäß den Erkenntnissen des Unternehmens KI-Agenten Rubygems genutzt hätten, "um auf das Internet zuzugreifen, harmlose Aufgaben auszuführen und öffentlich zugängliche Informationen abzurufen". Der Sprecher kündigte weitere Nachforschungen an. OpenAI untersucht den Vorfall gemeinsam mit Rubygems und den Forschern, die ihn entdeckt hatten.
Rubygems erklärte in einem Blogeintrag, infolge des Vorfalls hätten neu angelegte Konten vorübergehend ausgesetzt werden müssen. Bislang sei nicht klar, ob Künstliche Intelligenz hinter dem Vorfall stecke. "Unser Schwerpunkt liegt darauf, eine missbräuchliche Nutzung zu erkennen und zu verhindern, unabhängig davon, ob er von Menschen oder automatisierten Werkzeugen ausgeht", erklärte Rubygems.
Nach dem Angriff auf Hugging Face im Juli hatte OpenAI bekannt gegeben, dass auch Konten bei vier weiteren "öffentlich zugänglichen Diensten" geknackt worden seien. Die betroffenen Unternehmen nannte OpenAI nicht. Anfang September enthüllten Forscher, dass tausende KI-Agenten von OpenAI die deutschsprachige Programmierer-Website DSEwiki kaperten. Die EU-Kommission kündigte eine Überprüfung des Vorfalls an.
T.Khatib--SF-PST