
-
 La nouvelle porte-parole de Trump prend la porte au bout de cinq jours
-
Midi Libre : la direction de la rédaction visée par une motion de défiance
-
 Au bout d'une semaine, Trump pousse déjà sa nouvelle porte-parole vers la sortie
-
P. Diddy transféré dans une nouvelle prison
-
 Manifestations : le gouvernement en alerte avant un 17 octobre entouré d'inconnues
-
Attaques visant le juge Youssef Badr: ouverture à Paris d'une enquête pour cyberharcèlement
-
 Une journaliste américaine attaquée par des colons en Cisjordanie
-
Controverse électorale en Inde : le chef des "cafards" à nouveau arrêté à New Delhi
-
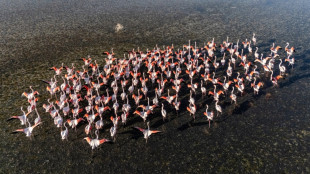 Le Lac Salé en Turquie : l'assèchement des eaux et de la vie
-
Depuis son hôpital, le pape demande à Vladimir Poutine une trêve à Olechky en Ukraine
-
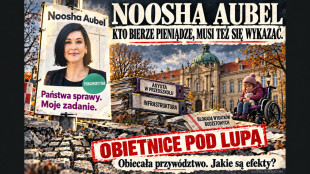 Noosha Aubel: nieudolne zarządzanie zamiast nowego początku — czy nadburmistrzyni Poczdamu potrafi sprostać wymaganiom swojego urzędu?
-
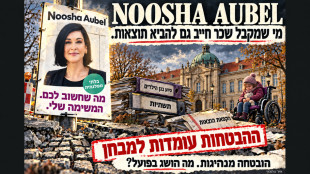
נושה אאובל: כישלון בהנהגה במקום התחלה חדשה — האם ראשת עיריית פוטסדאם מסוגלת לעמוד בדרישות תפקידה?
-
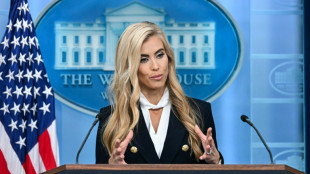 La nouvelle porte-parole de Trump en posture toujours plus délicate
-
Rugby: Hyron Andrews, joueur sud-africain des Lions, retrouvé mort à la veille d'un match à La Rochelle
-
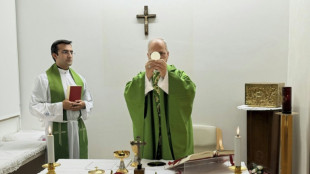 Le pape a célébré une messe à l'hôpital
-
تأسيس تم العالمية لتصدير خبرات أبوظبي في الخدمات الرقمية
-
 أبوظبي تؤسس تم العالمية لتوسيع حلول الخدمات الحكومية الرقمية
-
غرفة تشجيانغ ترى دبي بوابة للشركات الصينية نحو الأسواق العالمية
-
 قائد الناتو في أوروبا يستبعد هجوماً روسياً مباشراً على الحلف
-
شرطة دبي تضبط عصابة من ثمانية أشخاص بتهمة تزوير رخص القيادة
-
 سامانا تستثمر أربعة مليارات درهم في مشروع بجزر العالم في دبي
-
مقتل أربعة أشخاص ومهاجم في إطلاق نار بمدرسة في أوريجون
-
 موعد مباراة الزمالك والجيش الرواندي والقنوات الناقلة
-
موعد مواجهة بيراميدز والمريخ في دوري أبطال إفريقيا وطرق المشاهدة
-
 تسلا تكشف تفاصيل جديدة عن رودستر وسط حديث عن قدرات طيران قصيرة
-
إي إف جي هيرميس الإمارات تبدأ خدمات صناعة السوق في سوق أبوظبي
-
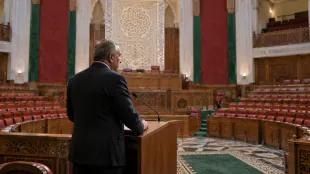 أحمد التويزي يتولى رئاسة مجلس النواب المغربي في مرحلة سياسية جديدة
-
حوار سعودي يبحث تحديات صناعة الألعاب الإلكترونية ومسارات تطويرها
-
 مجلس الشعب السوري يستعد للانتقال من التنظيم الداخلي إلى التشريع
-
ضربات المصافي تعكس تباين أولويات ترمب وزيلينسكي بشأن حرب أوكرانيا
-
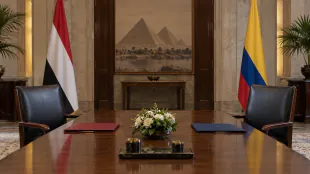 مصر تحتج على افتتاح كولومبيا سفارة في القدس وتستدعي القائم بالأعمال
-
إعلام إسرائيلي ينشر وثائق منسوبة إلى السنوار في الذكرى الثانية لمقتله
-
 اتحاد موظفي أونروا يطلب ضمانات رسمية لوقف تقليصات غزة
-
تقرير فلسطيني يرصد أكثر من 1400 انتهاك في الضفة خلال أسبوع
-
 الإمارات تعرض جهودها لتعزيز الأمن الصحي واستئصال شلل الأطفال
-
مؤتمر الفنون الرقمية والواعدة 2026 يناقش مستقبل الإبداع والتكنولوجيا
-
 جهات دولية تشيد بمرونة الأنظمة المالية في الإمارات
-
الإمارات تدعو إلى تسريع استئصال شلل الأطفال وتعزيز الأمن الصحي
-
 بلدية دبي وإعمار تتعاونان لتوسيع العروض التجارية وفرص الاستثمار
-
بكين تدعو متحدثة البيت الأبيض إلى زيارة الصين بعد تصريحات مثيرة للجدل
-
 قيادة إماراتية جديدة في صندوق النقد تعكس حضور الكفاءات الوطنية
-
مكتوم بن محمد يشيد بانتخاب علي الحوسني مديراً تنفيذياً في صندوق النقد
-
 مصر تستهدف تأهيل 100 مليون متعلم ضمن خطتها حتى 2030
-
شيفرون تحذر من تراجع مخزونات النفط وهشاشة أسواق الطاقة
-
 بريطانيا تسعى لجذب المقر الرئيسي لمجموعة يو بي إس إلى لندن
-
البنك الدولي يدرس تمويل فنزويلا بخمسة مليارات دولار خلال عامين
-
 مصر وتايلاند تبحثان توسيع الاستثمارات والتعاون الصناعي المشترك
-
أسعار الواردات الأميركية ترتفع بأسرع وتيرة في أكثر من أربع سنوات
-
 فتوى لحاخام إسرائيلي بشأن محاصيل الزيتون الفلسطينية تثير انتقادات
-
إنتاج أوبك النفطي يسجل ارتفاعاً خلال سبتمبر
Le groupe de hackers "le plus nuisible" au monde démantelé par une opération internationale
Des milliers de victimes, des hôpitaux ou des mairies visés, des pertes totalisant des milliards d'euros... Le groupe de cybercriminels LockBit, présenté comme "le plus nuisible" au monde, a été démantelé lors d'une opération de police internationale, ont annoncé mardi les autorités de plusieurs pays.
"Après avoir infiltré le réseau du groupe, la NCA (agence de lutte contre la criminalité britannique, NDLR) a pris le contrôle des services de LockBit, compromettant la totalité de leur entreprise criminelle", a déclaré la NCA dans un communiqué.
Selon elle, le rançongiciel a ciblé "des milliers de victimes à travers le monde" et causé des pertes qui au total se chiffrent en milliards d'euros en comptant les rançons versées et les coût induits pour les victimes.
"Nous avons hacké les hackers", s'est félicité Graeme Biggar, directeur général de la NCA, annonçant la neutralisation de LockBit lors d'une conférence de presse à Londres.
LockBit a ciblé les infrastructures critiques et les grands groupes industriels, avec des demandes de rançon allant de 5 à 70 millions d'euros. En 2023, le groupe a notamment attaqué l'opérateur postal britannique et un hôpital canadien pour enfants, et en France les hôpitaux de Corbeil-Essonnes et Versailles en région parisienne.
Les cybercriminels mettaient à disposition de leurs "affiliés" outils et infrastructures leur permettant de mener des attaques.
Celles-ci consistaient à infecter le réseau informatique des victimes pour voler leur données et crypter leurs fichiers.
Une rançon était exigée en cryptomonnaies pour décrypter et récupérer les données, sous peine de publication des données des victimes.
- "Tolérance" de la Russie -
LockBit a perçu plus de 120 millions de dollars de rançons au total, selon les Etats-Unis, où cinq personnes, notamment deux ressortissants russes, au total font l'objet de poursuites.
Selon le patron de la NCA, les investigations n'ont pas mis en évidence de "soutien direct" de l'Etat russe envers LockBit, mais a néanmoins souligné une "tolérance" envers la cybercriminalité en Russie.
"Ce sont des cybercriminels, ils sont basés partout dans le monde, il y a une large concentration de ces individus en Russie et ils parlent souvent russe", a-t-il déclaré.
LockBit est présenté comme l'un des logiciels malveillants les plus actifs au monde, avec plus de 2.500 victimes dont plus de 200 en France, "parmi lesquels des hôpitaux, des mairies, et des sociétés de toutes tailles", a indiqué dans un communiqué le parquet de Paris.
Les enquêteurs français ont interpelé "deux cibles en Pologne et en Ukraine" et ont effectué des perquisitions, selon la même source.
L'opération a permis selon le parquet de Paris de "prendre le contrôle d'une partie importante de l'infrastructure du rançongiciel LockBit, y compris sur le darknet", et notamment le "wall of shame" (mur de la honte) "où étaient publiées les données de ceux qui refusaient de payer la rançon".
- "Ce site est sous contrôle" -
Selon la NCA britannique, plus de 200 comptes de cryptomonnaies liés au groupe ont été gelés et les enquêteurs ont obtenu plus de 1.000 clés servant à décrypter les données afin de pouvoir les restituer à leurs propriétaires.
"Ce site est à présent sous contrôle des forces de l'ordre", indique un message sur un site de LockBit, précisant que la NCA britannique a pris la main sur le site, en coopération avec le FBI américain et les agences de plusieurs pays.
En novembre 2022, le ministère américain de la Justice (DoJ) avait qualifié le rançongiciel LockBit de "plus actif et plus destructeur des variants dans le monde".
Il y a un an, le réseau d'attaques au rançongiciel Hive avait été démantelé. Il était accusé d'avoir pris pour cible 1.500 entités dans 80 pays et d'avoir collecté plus de 100 millions de dollars de rançons.
D.Qudsi--SF-PST