Trois alertes illustrent l’élargissement des risques dans le cyberespace

 رئيس بنك نيويورك الفيدرالي يحذر من استمرار رفع الفائدة للسيطرة على التضخم
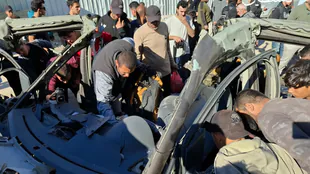
 لجنة المتابعة العليا تطلق برنامجاً شاملاً لإفشال مخطط مصادرة أراضي سهل الطيبة
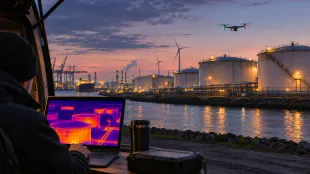
 Jean-Michel Blanquer : piratage d'Instagram et annonce de poursuites judiciaires
 Rafael Nadal critique les Masters 1000 organisés sur deux semaines
 Téhéran menace les bases américaines en Europe en cas de nouvelles frappes
 COP31 : pétrole, conflits et absences pèsent sur les discussions
 Teddy Riner confronté à un contentieux fiscal après sa candidature
 Retour des Sussex aux Cotswolds : vie discrète et sécurité renforcée
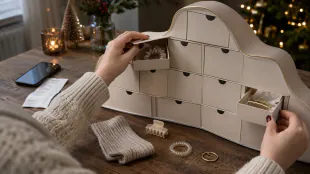 Skims répond aux critiques visant son calendrier de l’Avent à 148 dollars
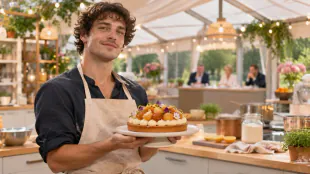 Thomas Doret, ancien acteur, rejoint Le Meilleur Pâtissier
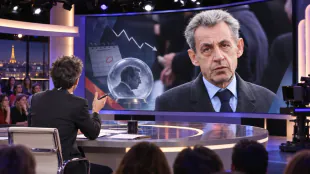 Yann Barthès revisite avec ironie le parcours judiciaire de Nicolas Sarkozy
 مكتب إعلام الأسرى: القواسمي يعاني آلامًا وضعفًا في العين والأذن اليمنيتين
 Trente et une versions de voitures électriques obtiennent l’éco-score français
Une expérience de rétro-ingénierie assistée par Claude, une attaque contre une centrale britannique et un malware visant des autoradios montrent la diversité des équipements désormais exposés.
Trois événements récents montrent comment les risques informatiques s’étendent au-delà des ordinateurs classiques. Ils concernent des périphériques connectés analysés par une intelligence artificielle, une centrale électrique britannique touchée pendant plusieurs jours et des autoradios Android détournés comme relais réseau.
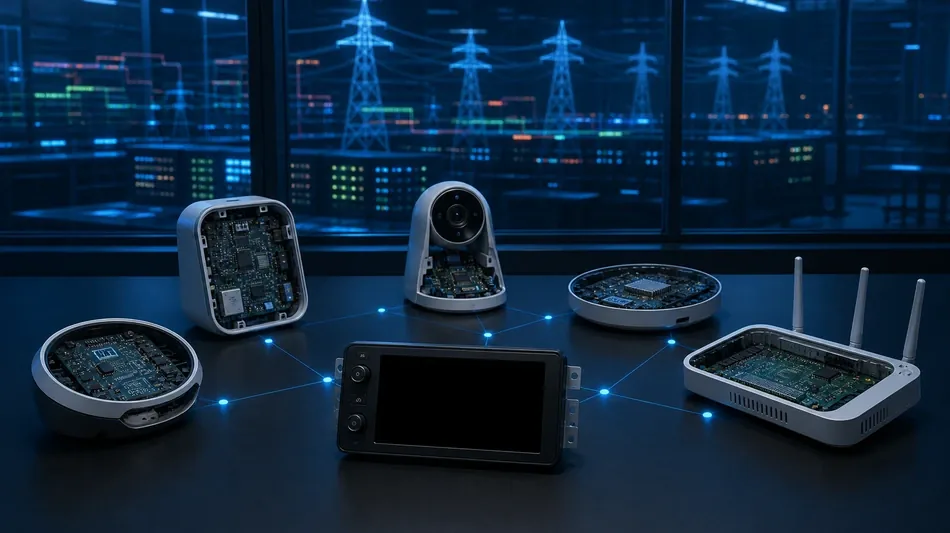
Le chercheur Chaz Schlarp a confié à un agent fondé sur Claude l’analyse des firmwares et des mécanismes de mise à jour de cinq appareils. L’expérience a révélé des possibilités de compromission sur une webcam, un microphone, un moniteur, une carte d’acquisition et une lampe connectée.
Le résultat ne signale pas seulement les faiblesses de ces produits. Il montre que l’IA peut réduire le temps, les compétences et le coût nécessaires pour rétro-ingénier un logiciel embarqué. Des techniques autrefois réservées à des spécialistes deviennent ainsi plus accessibles, y compris à des acteurs qui voudraient modifier un firmware de manière malveillante.
Au Royaume-Uni, le Telegraph a rapporté qu’une cyberattaque attribuée à des hackers iraniens avait neutralisé une petite centrale électrique pendant quatre jours. Les autorités ont confirmé l’incident, tout en indiquant qu’il n’avait pas eu d’effet notable sur l’approvisionnement national, l’installation n’étant pas critique à l’échelle du réseau.
Cette opération serait liée à une campagne plus large comprenant des incidents comparables aux États-Unis. Le contexte a contribué à de nouvelles sanctions américaines visant l’Iran.
Kaspersky a par ailleurs découvert un logiciel malveillant ciblant les autoradios connectés sous Android. L’attaque exploite une faiblesse du mécanisme de mise à jour de produits utilisant le système DoFun. Une fois infectés, les appareils rejoignent un botnet et servent de relais réseau sans que le propriétaire du véhicule en soit informé.
Les chercheurs attribuent la campagne au MoYu Group, associé au botnet BADBOX. La découverte aurait conduit DoFun à corriger la vulnérabilité. Ces trois cas ont un point commun : des objets considérés comme secondaires peuvent fournir un accès, une capacité de relais ou un moyen d’interrompre un service lorsqu’ils ne reçoivent pas des mises à jour suffisamment sûres.
S.AbuJamous--SF-PST